
Kontroller og sikkerhed
Vid, om jeres kontroller virker, ikke bare om en politik siger, de findes.
Knyt dine kontroldefinitioner til den faktiske implementering, til test, dokumentation og uafhængig godkendelse. Det hele ligger i ét bibliotek, som kvalitets- og risikostyring deler.
Se, om jeres kontroller rent faktisk virker
Et kontrolbibliotek rummer definitionerne: hvad en kontrol skal, hvem der ejer den, om den er forebyggende eller opdagende, og om den kører manuelt eller automatisk. Med en kontrolpakke får du dette udgangspunkt, og et udgangspunkt er, hvad det er.
Det, der gør en kontrol virkelig, er implementeringen: hvor den faktisk gælder, hvornår dokumentationen skal foreligge, hvem der har testet den, og hvem der har godkendt resultatet. Kvalitets- og risikostyring trækker på det samme bibliotek. Den kontrol, du bruger til at behandle en risiko, er derfor den samme, som auditprogrammet tester.
Sådan ser det ud
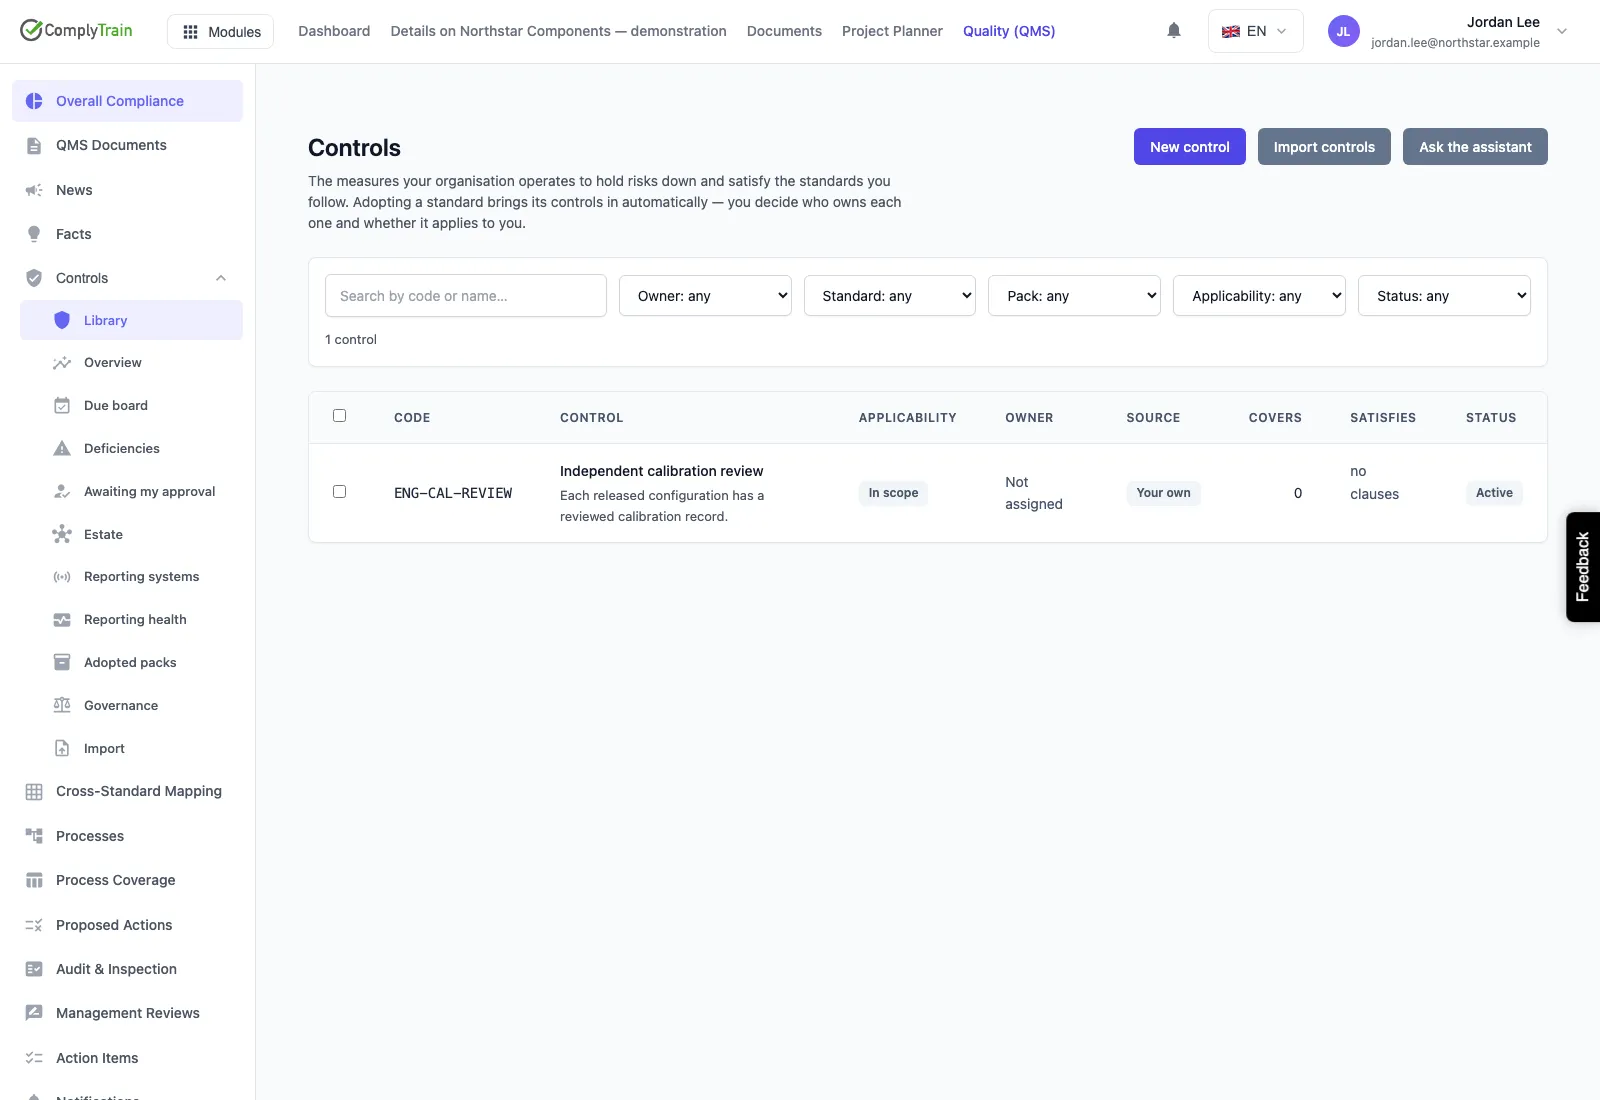
Hold kontroldefinitioner i et fælles bibliotek, som både kvalitetsstyring og risikostyring bruger.
Anvendelser
Én kontrol, to formål
En kontrol, der bruges til at behandle en risiko, defineres på præcis samme måde som den kontrol, auditprogrammet tester. Dermed holder assurance og risiko op med at være uenige om, hvad der faktisk findes.
Se, hvad der er forfaldent
Statustavlen viser manglende og forældet dokumentation som netop det: manglende og forældet. Intet tæller som opfyldt, bare fordi ingen har set på det.
Følg en fejl et sted
En observation, der ikke er bestået, udløser en afvigelse. Afvigelsen knyttes til den korrigerende handling eller den risiko, der bærer arbejdet.
Fra en definition til bevis for, at det virker
Ét fælles bibliotek
Kontroldefinitioner, som både QMS og Risk Management bruger. En kontrol vedligeholdes altså ikke to steder med to forskellige svar.
Implementeringer
Konkrete implementeringer af mål og deres anvendelse, holdt adskilt fra definitionen, der beskriver hensigten.
Forfaldsoversigt
Hvad er der frist på, hvad mangler, og hvad er blevet forældet - uden at manglende dokumentation tæller som godkendt.
Test og godkendelse
En gennemført test og et godkendt resultat er to forskellige tilstande. Uafhængig godkendelse registreres som en selvstændig handling.
Afvigelser
En observation, der ikke består, bliver til en afvigelse. Herfra kan den føres videre til korrigerende handling eller risiko. Der sker ingen automatisk udbedring.
Dækning med begrundelse
Statement of Applicability, undtagelser og dækning af rammeværket, med begrundelserne knyttet til.
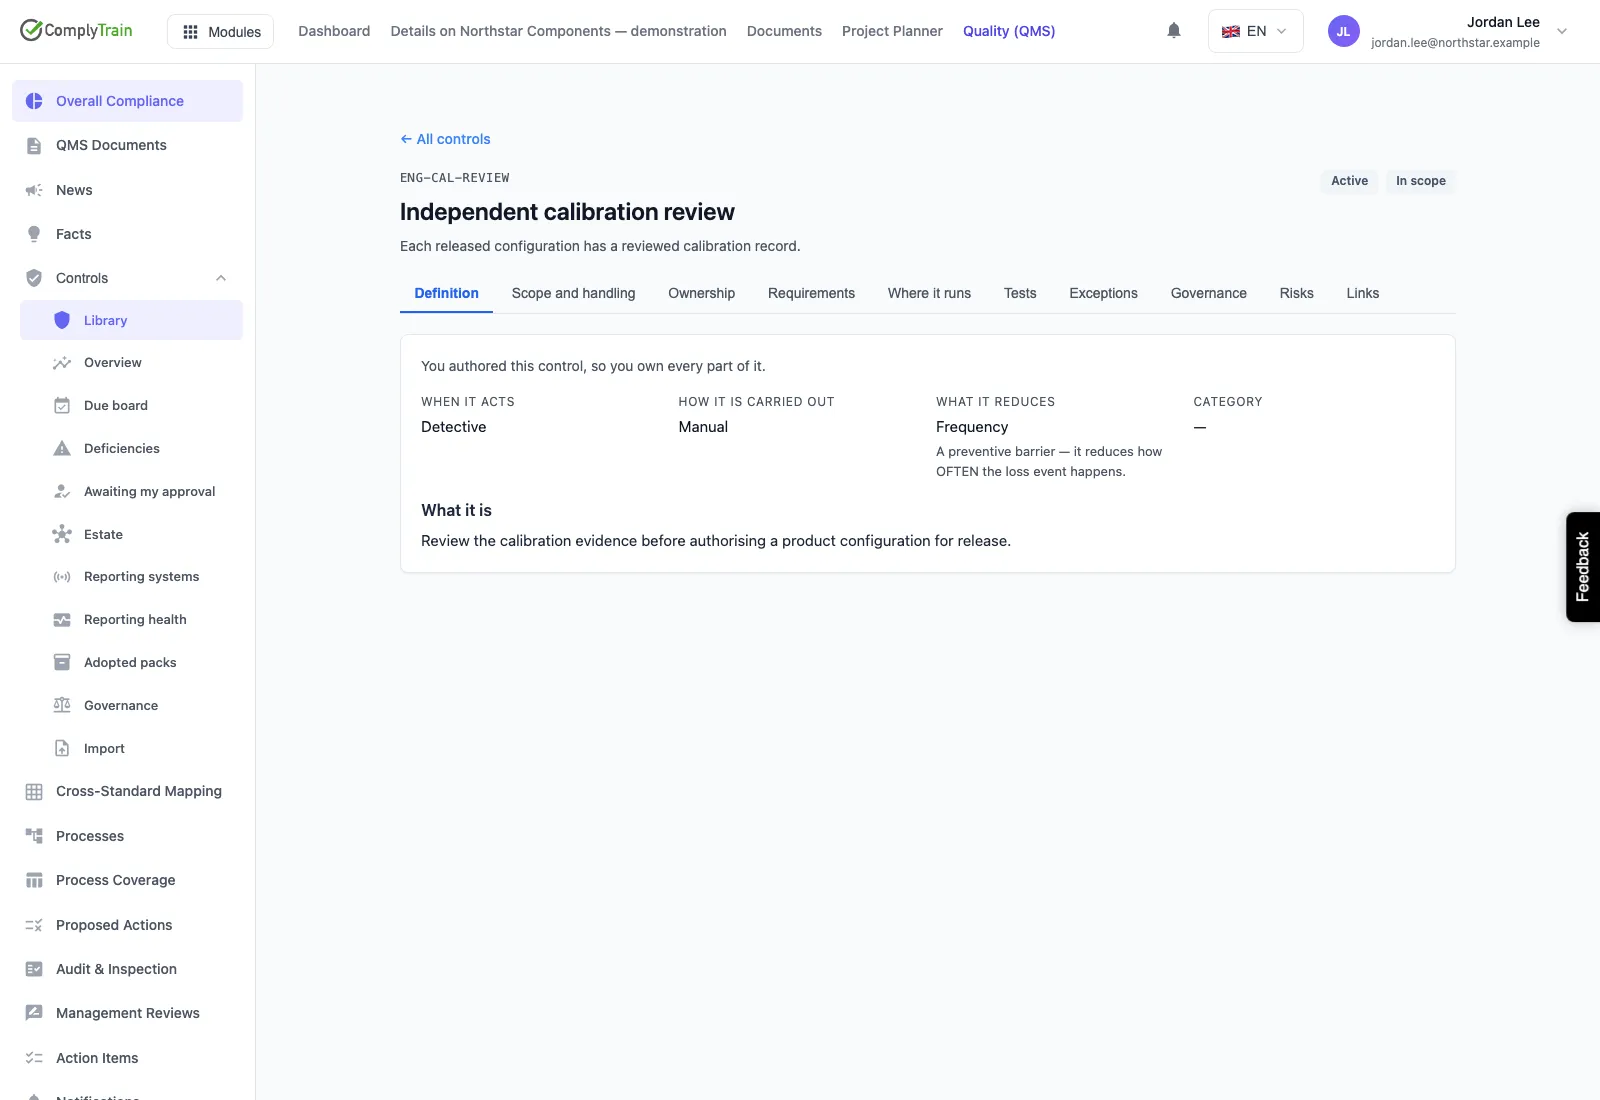
Definition af kontrol
Adskil løftet fra måden, det indfries på
En kontroldefinition angiver sit formål, sin ejer, sin karakter og måden, den fungerer på. Definitionen ovenfor er netop det: en beskrivelse af, hvad kontrollen skal opnå. Den er ikke i sig selv bevis for, at kontrollen kører.
Det afgøres i implementeringerne. Hver implementering angiver, hvor kontrollen gælder, og hvilken dokumentation der forventes hvornår. Det er testresultatet og en uafhængig godkendelse, der gør en hensigt til sikkerhed. Undtagelser fra funktionsadskillelse noteres, hvor de er uundgåelige, i stedet for at blive tilladt i stilhed.
- Formål, ejer, karakter og driftsmetode i definitionen
- Anvendelsesområde og forventet dokumentation ved implementering
- Test og godkendelse registreres som adskilte tilstande
- Registrerede undtagelser fra funktionsadskillelse, hvor uafhængighed ikke kan opnås